- Раздел
- Новости
- Опубликовано
- Чтение
- 2 мин чтения
BoryptGrab кибератака Positive Technologies затронула 1256 российских организаций
5 ноября 2026 года Positive Technologies сообщила об обнаружении крупной кампании стилера BoryptGrab, направленной на российские организации и индивидуальных предпринимателей.
5 ноября 2026 года Positive Technologies опубликовала данные о масштабной кампании стилера BoryptGrab. Группа VecnaHopper отправила вредоносные письма не менее чем 1256 российским организациям и индивидуальным предпринимателям.
Масштаб и цели кампании BoryptGrab
Рассылка велась с мая по сентябрь 2026 года, при этом пик активности пришелся на начало июля. Аналитики Positive Technologies зафиксировали пять волн массовой отправки. В общей сложности исследователи выделили более 700 образцов BoryptGrab, связанных с инфраструктурой группы.
Распределение целей показало, что 44 процента атак пришлись на индивидуальных предпринимателей, 14 процентов — на банки и финансовые организации, 11 процентов — на предприятия топливно-энергетического комплекса и 11 процентов — на государственные органы. Сильной отраслевой специализации не наблюдалось.
Атака строилась на использовании уже скомпрометированных почтовых ящиков российских пользователей. Письма маскировались под обычную деловую переписку: заказы, запросы и уведомления. После заражения новых ящиков злоумышленники продолжали рассылку от их имени.
Техническая схема распространения стилера
В письмах содержались защищенные паролем архивы. Внутри находились легитимный отладчик Visual Studio vsdbg.exe и вредоносная DLL, загружаемая через технику DLL side-loading. После запуска стилер BoryptGrab собирал данные из браузеров, мессенджеров Telegram и Discord, а также сведения о криптокошельках и файлы с рабочего стола.
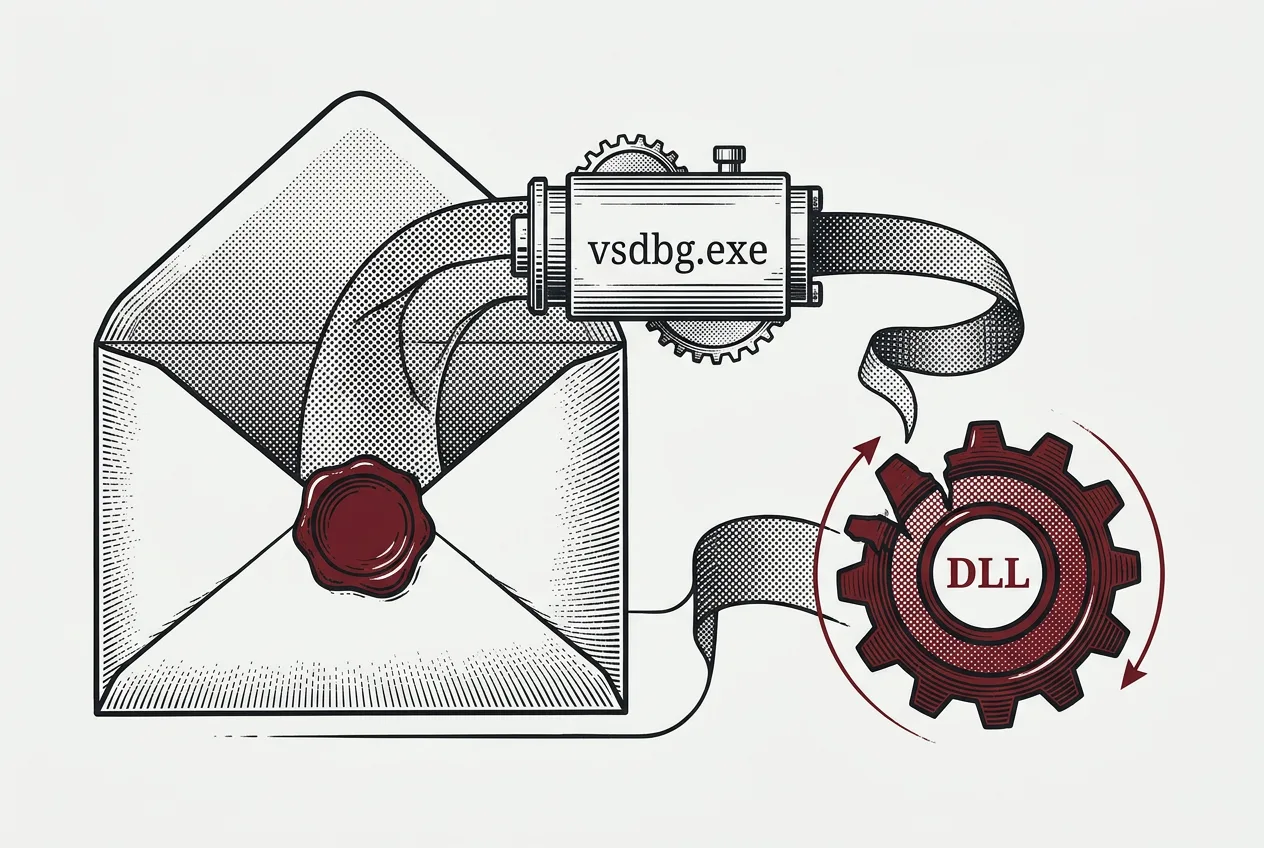
Собранная информация передавалась на серверы управления. BoryptGrab фиксировался в открытых источниках еще в марте 2026 года, тогда он распространялся через поддельные репозитории GitHub. Российская BEC-кампания с использованием этого стилера началась примерно в мае 2026 года.
Positive Technologies отметила, что даже письма от известных отправителей не гарантируют безопасность, если почтовый ящик уже скомпрометирован. Анализ проводился с помощью платформы PT Fusion, которая позволила связать образцы с инфраструктурой VecnaHopper.
Последствия для российского рынка кибербезопасности
Выявленная кампания демонстрирует продолжающийся интерес злоумышленников к российским адресатам. Стилеры такого типа остаются распространенным инструментом для кражи учетных данных и финансовой информации. Мониторинг Positive Technologies продолжается, новые образцы, связанные с инфраструктурой группы, продолжают появляться.
Событие добавляет данных к общей картине угроз, с которыми сталкиваются организации в России в 2026 году. Участие в кампании как индивидуальных предпринимателей, так и крупных компаний подчеркивает широкое распространение метода.
Частые вопросы
Что такое BoryptGrab?
BoryptGrab — это стилер, который собирает учетные данные браузеров, данные Telegram, Discord, Steam, сведения о криптокошельках и файлы с компьютера жертвы. Вредоносная программа впервые описана в марте 2026 года.
Сколько организаций пострадало от кампании?
Positive Technologies зафиксировала не менее 1256 целей в России, включая индивидуальных предпринимателей, банки, предприятия ТЭК и государственные органы.
Кто стоит за рассылкой BoryptGrab?
Кампания приписывается группе VecnaHopper. Злоумышленники использовали скомпрометированные российские почтовые ящики для отправки архивов с вредоносной DLL.
Когда проходила основная активность?
Основные волны рассылок зафиксированы с мая по сентябрь 2026 года, наибольшее число атак пришлось на начало июля.
Комментарии 2