- Раздел
- Новости
- Опубликовано
- Чтение
- 2 мин чтения
Защита ЦОД от атак БПЛА: Минцифры утвердило рекомендации 25 октября 2026 года
25 октября 2026 года Минцифры утвердило рекомендации по защите дата-центров от атак беспилотников. Документ охватывает все ЦОД в России независимо от формы собственности.
25 октября 2026 года Минцифры утвердило рекомендации по защите ЦОД от атак БПЛА и других воздушных угроз. Документ подготовлен отраслевым штабом министерства, созданным 21 октября, и распространяется на все планируемые, строящиеся и действующие дата-центры в России.
Классификация ЦОД и требования к размещению
Рекомендации вводят три категории дата-центров по уровню критичности. Категория K1 включает объекты, нарушение работы которых способно парализовать ключевые государственные функции на срок от одного часа. Такие ЦОД рекомендуется размещать под землей, в скальных массивах или в бункерах на максимальном удалении от границ, аэропортов и промышленных зон.
Категория K2 охватывает центры, поддерживающие региональные и отраслевые системы экономического и социального значения. Допустимое время нарушения работы — до четырех часов. Для них предусмотрены усиленные меры инженерной защиты и резервирования. Категория K3 относится к корпоративным объектам, выход из строя которых наносит ущерб только отдельным организациям.
Для существующих площадок K1 и K2 предлагается снижать визуальную заметность с воздуха. Новые объекты K1 должны проектироваться с учетом возможности размещения в защищенных подземных сооружениях.
Многоуровневая защита ЦОД и координация ведомств
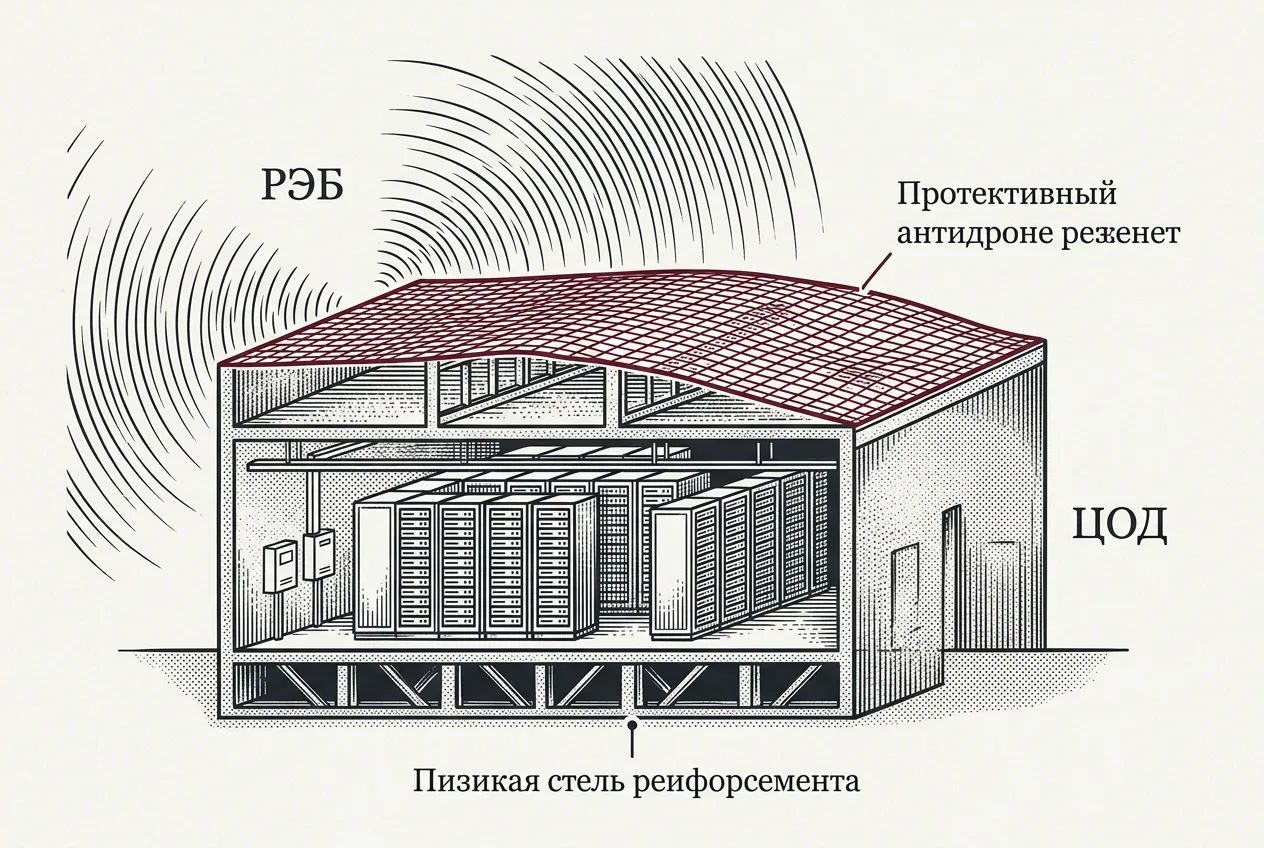
Документ рекомендует комбинировать физическое укрепление машинных залов, систем охлаждения и электропитания от ударной волны и осколков. Предусмотрены противодроновые сети, инженерные заграждения и средства радиоэлектронной борьбы. Критические сервисы и данные должны резервироваться на географически разнесенных площадках.
Для оперативного реагирования создается единый ситуационный центр. В его работе участвуют Минобороны, МЧС, Росгвардия и аварийные службы. Координация позволяет синхронизировать действия операторов ЦОД с государственными структурами при обнаружении угроз.
Рекомендации подготовлены после атак БПЛА на пять дата-центров Яндекса, Сбера и VK в разных регионах. Отраслевые участники считают меры эффективными. Внедрение требований, по оценкам рынка, приведет к росту тарифов провайдеров примерно на 10 процентов без учета инфляции.
Распространение документа и следующий этап
Минцифры направило документ в профильные организации. Ведомство продолжает координацию с отраслью по вопросам практического применения рекомендаций. Сроки обязательного исполнения и механизмы контроля в опубликованных материалах не уточняются.
Рекомендации не заменяют существующие нормы кибербезопасности, а дополняют их физическими и организационными мерами. Операторы ЦОД могут использовать их при проектировании новых объектов и модернизации действующих.
Частые вопросы
Какие категории ЦОД вводит документ Минцифры?
Документ делит дата-центры на три категории: K1 — стратегические объекты, K2 — региональные и отраслевые системы, K3 — корпоративные площадки. Для каждой категории определены свои требования к размещению и защите.
Обязательны ли рекомендации Минцифры для всех операторов?
Документ распространяется на все ЦОД независимо от формы собственности, однако на момент публикации не уточнены механизмы обязательного исполнения и контрольные сроки.
Какие меры защиты рекомендованы для существующих дата-центров?
Для действующих объектов предлагается снижать заметность с воздуха, устанавливать противодроновые сети, инженерные заграждения и средства РЭБ, а также резервировать критические сервисы.
Как рекомендации повлияют на стоимость услуг дата-центров?
По оценкам участников рынка, внедрение мер приведет к росту тарифов провайдеров примерно на 10 процентов без учета инфляции.
Комментарии
Комментариев пока нет. Будьте первым!