- Раздел
- Новости
- Опубликовано
- Чтение
- 3 мин чтения
F6 RuStore ИИ киберугрозы: компании выпустили предупреждение о новых схемах атак
20 октября 2026 года F6 и RuStore опубликовали совместное предупреждение о киберугрозах, где злоумышленники применяют ИИ для генерации вредоносного кода и фишинга.
20 октября 2026 года российская компания F6 по кибербезопасности и магазин приложений RuStore выпустили совместное предупреждение о росте атак с применением искусственного интеллекта. В документе описаны схемы, где нейросети используют для создания вредоносного кода, фишинга и распространения malware.
Подробности предупреждения F6 и RuStore
Отчёт F6 фиксирует рост применения ИИ на всех этапах атак: от создания и распространения вредоносного кода до сбора информации о разработчиках и эксплуатации уязвимостей в системах на базе ИИ. Специалисты отмечают технику jailbreaking, позволяющую обходить встроенные ограничения моделей. Среди инструментов, которые чаще всего упоминают в закрытых форумах, лидирует ChatGPT — более 108 тысяч упоминаний, что примерно в четыре раза превышает показатели других систем.
В числе других сервисов названы Google Gemini и Claude Code от Anthropic. В отчёте приведён пример группы GTG-1002, которая в конце 2025 года использовала несколько экземпляров Claude Code как автономных агентов, выполнявших 80–90 % тактических задач. F6 ожидает дальнейшего увеличения объёма и скорости атак из-за доступности ИИ-инструментов.
В отчёте также представлены данные ScamRadar за третий квартал 2026 года. 5,7 % ресурсов, упоминающих бренды, оказались скомпрометированы: 60,1 % из них использовались для мошенничества, 38,5 % — для фишинга и 1,4 % — для распространения malware. Ежемесячный доход мошенников от использования российских брендов оценивается минимум в 1,1 млрд рублей. Бренды IT-компаний чаще всего применяли для распространения вредоносного кода — 49 % случаев.
Конкретные схемы атак с нейросетями
Одна из распространённых схем — размещение поддельных сервисов на основе ИИ: клонированных чат-ботов, голосовых помощников и переводчиков на вредоносных сайтах. Такие ресурсы продвигают через мессенджеры, SMS и электронную почту. Ещё одна схема использует функцию общих ссылок ChatGPT: злоумышленники создают страницы с имитацией сбоя сервиса, ведущие на загрузку malware.
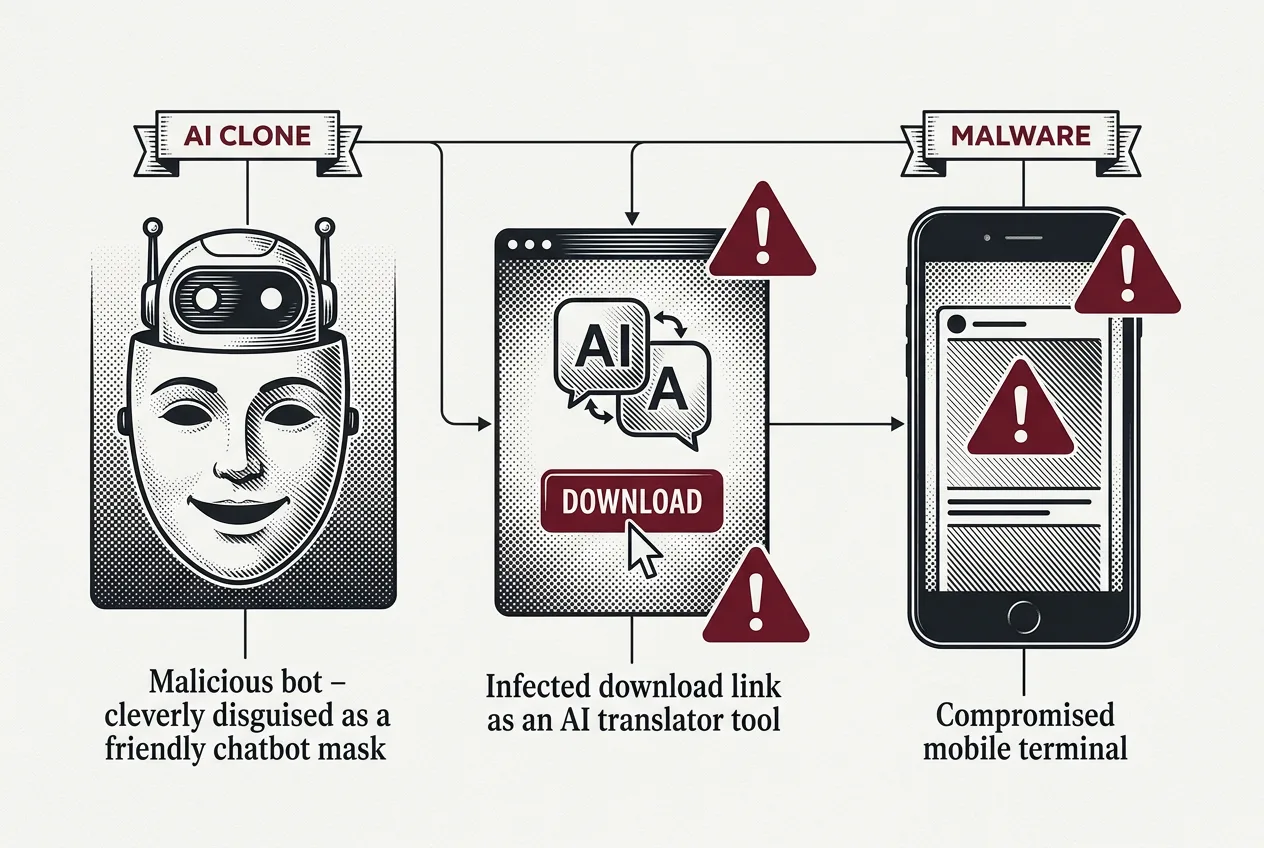
Отдельное направление — фальшивые приложения для поиска изображений в формате APK. После установки приложение имитирует сообщение о вирусе в банковском приложении и запрашивает доступ к устройству. F6 и RuStore рекомендуют загружать приложения только из официальных магазинов или с сайтов разработчиков, не переходить по неожиданным ссылкам и не вводить платёжные данные на страницах, полученных из мессенджеров или поисковых систем.
При проверке приложений эксперты советуют обращать внимание на опечатки в названиях, лишние слова, некачественные скриншоты, ошибки в описаниях и несоответствия в интерфейсе. Эти признаки помогают отличить вредоносные копии от оригинальных сервисов.
Контекст и дальнейшие ожидания
Предупреждение F6 и RuStore отражает общую тенденцию 2025–2026 годов, когда гибридные APT-операции с элементами ИИ становятся более частыми. Компании подчёркивают, что объём таких атак будет расти по мере совершенствования моделей и снижения порога входа для злоумышленников. Пользователям рекомендуется соблюдать базовые правила цифровой гигиены, чтобы снизить риск попадания в схемы с применением нейросетей.
Частые вопросы
Какие нейросети чаще всего используют злоумышленники?
По данным F6, наибольшее число упоминаний в даркнете получил ChatGPT — более 108 тысяч. Далее следуют Google Gemini и Claude Code. Эти модели применяют для генерации кода, автоматизации задач и создания фишинговых страниц.
Что такое jailbreaking в контексте ИИ-атак?
Jailbreaking — техника обхода встроенных ограничений языковых моделей. Злоумышленники используют её, чтобы заставить нейросеть генерировать вредоносный код или инструкции для атак, которые обычно блокируются.
Как защититься от фальшивых приложений на базе ИИ?
F6 и RuStore рекомендуют скачивать программы только из официальных магазинов, проверять названия на опечатки и не вводить данные на страницах из мессенджеров. Следует избегать неожиданных ссылок и баннеров.
Какие данные ScamRadar приводит F6 за Q3 2026?
5,7 % ресурсов с упоминанием брендов оказались вредоносными. 60,1 % из них использовались для мошенничества, а ежемесячный доход мошенников от российских брендов оценивается минимум в 1,1 млрд рублей.
Комментарии
Комментариев пока нет. Будьте первым!