- Раздел
- Новости
- Опубликовано
- Чтение
- 2 мин чтения
FirstVDS VMmanager 6 уязвимость стала причиной атаки на инфраструктуру 17 октября
17 октября 2026 года злоумышленники использовали уязвимость в VMmanager 6 для доступа к части виртуализационных узлов FirstVDS.
17 октября 2026 года злоумышленники эксплуатировали уязвимость в VMmanager 6 и получили доступ к части виртуализационных узлов FirstVDS. Компания сообщила об инциденте 18 октября и направила персональные уведомления затронутым клиентам.
Ход атаки и затронутые данные
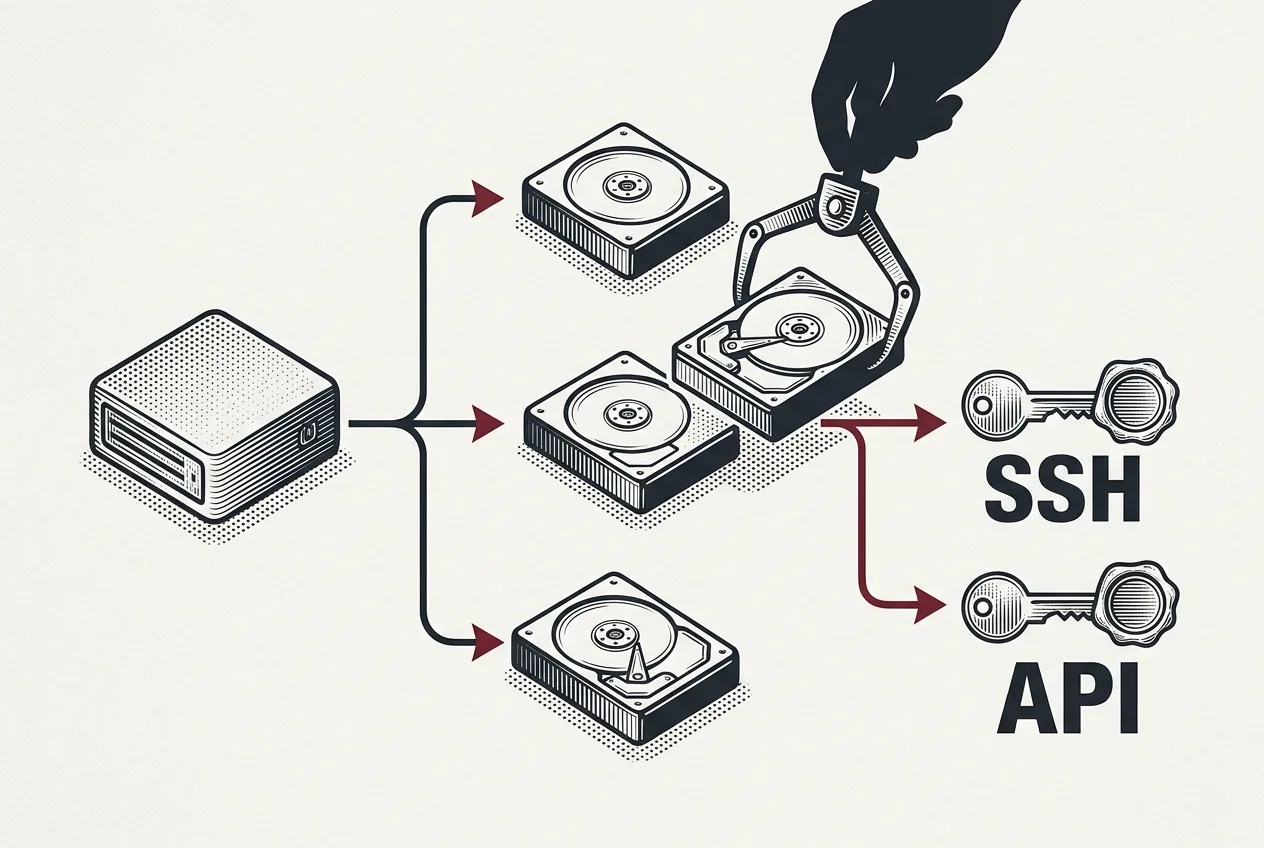
Вредоносное ПО развернули на отдельных узлах виртуализации. Оно монтировало диски клиентских виртуальных машин в режиме чтения и копировало данные на сервер злоумышленников. Среди похищенного — пароли, SSH-ключи, API-токены, файлы конфигурации, история команд и криптокошельки. Гостевые системы продолжали работать без видимых изменений.
Атака затронула только часть инфраструктуры FirstVDS, а не всю сеть. Клиенты, не получившие уведомлений, не имеют следов компрометации на своих узлах. Окно атаки на пострадавших серверах составило примерно с 12:27 до 22:34 по московскому времени 17 октября.
Аналогичные инциденты зафиксировали и другие российские провайдеры, включая MHost и ForestsNet Cloud. FirstVDS отключила внешний доступ к VMmanager, заблокировала IP-адрес злоумышленников и проводит внутреннюю проверку безопасности.
Действия ISPsystem и рекомендации клиентам
Разработчик VMmanager 6 — компания ISPsystem, входящая в группу Astra — подтвердила проблему в одной из сборок и выпустила несколько обновлений безопасности 18–20 октября. Полное закрытие уязвимости пока не достигнуто, поэтому доступ к панели управления остаётся ограничен.
Клиентам, получившим уведомления, рекомендуется считать все данные на затронутых серверах скомпрометированными. В первую очередь следует перевести криптоактивы на новые кошельки, созданные на чистом устройстве, и отозвать все ключи и токены. Необходимо проверить логи на предмет несанкционированных подключений после 17 октября и удалить подозрительные записи в authorized_keys, cron и systemd.
FirstVDS переводит функции управления серверами в личный кабинет клиентов. Расследование продолжается, подробный отчёт ожидается после завершения работ. Платформа VMmanager 6 используется более чем на шести тысячах корпоративных и государственных серверов в России.
Частые вопросы
Какие данные могли похитить при атаке на FirstVDS?
Злоумышленники скопировали пароли, SSH-ключи, API-токены, файлы конфигурации, историю команд и криптокошельки с затронутых узлов.
Нужно ли менять данные, если уведомления от FirstVDS не приходили?
Отсутствие уведомления означает, что следов компрометации на узлах пока не обнаружено. Однако рекомендуется регулярно проверять логи и ключи.
Когда FirstVDS восстановит доступ к панели VMmanager?
По состоянию на 20 октября 2026 года доступ к панели остаётся закрыт. Компания переносит управление в личный кабинет клиентов.
Выпустили ли ISPsystem исправления для VMmanager 6?
Да, обновления вышли 18–20 октября. Полное устранение уязвимости пока не подтверждено.
Комментарии
Комментариев пока нет. Будьте первым!